 A cibersegurança não depende exclusivamente de softwares sofisticados, servidores de alto desempenho ou ferramentas corporativas caras. Uma parte importante do trabalho de um profissional de segurança da informação consiste em identificar vulnerabilidades, analisar redes, proteger dispositivos, verificar conexões e compreender como os dados circulam entre sistemas.
Nesse contexto, alguns gadgets de baixo custo podem ampliar consideravelmente a capacidade de investigação, diagnóstico e prevenção de incidentes. Adaptadores de rede, unidades USB dedicadas, chaves de segurança e pequenos dispositivos de análise permitem montar um laboratório portátil para atividades de auditoria, testes autorizados e aprendizado prático.
A proposta deste artigo é apresentar cinco equipamentos acessíveis, explicar suas aplicações reais, discutir suas limitações e demonstrar como escolher os melhores recursos para começar — sem confundir ferramentas de estudo com soluções completas de proteção.
Por que investir em equipamentos de segurança acessíveis?
Os números ajudam a explicar a importância de trabalhar com prevenção, autenticação forte e análise técnica.
De acordo com o 2025 Data Breach Investigations Report (DBIR), da Verizon, que analisou mais de 22 mil incidentes e 12 mil violações de dados, o envolvimento humano continuou sendo um fator relevante nos incidentes de segurança. O relatório identificou diferentes componentes, incluindo uso indevido de credenciais, ações de engenharia social e erros humanos.
Esses dados não significam que comprar equipamentos resolverá os problemas. A principal lição é que uma estratégia eficaz combina tecnologia, processos, capacitação e testes controlados. Os gadgets apresentados a seguir ajudam a investigar riscos específicos e a desenvolver habilidades práticas.
Os cinco gadgets que valem o investimento
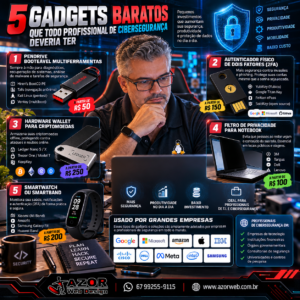
Chave física de segurança USB (FIDO2).
Preço estimado: R$ 100–350.
Uma chave física de autenticação, compatível com FIDO2/WebAuthn, ajuda a proteger contas corporativas, serviços administrativos, repositórios de código e painéis de hospedagem contra o roubo de credenciais.
Por que vale a pena? Diferentemente de uma senha isolada, a autenticação vinculada ao domínio legítimo ajuda a impedir ataques de phishing que tentam reutilizar credenciais em páginas falsas. A CISA recomenda métodos resistentes a phishing, como FIDO/WebAuthn, como referência para autenticação forte.
Aplicações práticas: proteger contas de administrador, GitHub, serviços em nuvem e gerenciadores de senhas que ofereçam suporte ao padrão.
Atenção: verifique a compatibilidade com os serviços usados e registre uma segunda chave de recuperação. O equipamento não substitui senhas fortes, atualizações ou políticas de acesso.
Adaptador Wi-Fi USB compatível com modo monitor.
Preço estimado: R$ 70–220.
Um adaptador Wi-Fi externo permite estudar redes sem fio sem depender exclusivamente da placa de rede integrada do notebook. Para auditorias, o recurso mais importante não é a aparência ou a potência da antena, mas o suporte efetivo do chipset e do driver ao modo monitor.
Por que vale a pena? O modo monitor permite capturar quadros de redes sem fio para análise, algo documentado pela suíte Aircrack-ng. Dependendo do hardware, também podem existir recursos de injeção de quadros, que exigem cuidados adicionais.
Aplicações práticas: identificar redes e canais, estudar protocolos, analisar capturas com Wireshark e investigar configurações inadequadas em ambientes autorizados.
Como escolher: confirme o chipset, o suporte ao Linux, a compatibilidade com a versão do kernel e a disponibilidade de drivers mantidos. Não compre apenas com base na indicação genérica de que o dispositivo é compatível com auditoria Wi-Fi.
Bloqueador de dados USB (USB data blocker)
Preço estimado: R$ 25–90.
Pequeno e fácil de transportar, esse adaptador é projetado para permitir alimentação elétrica enquanto bloqueia as linhas de comunicação de dados USB.
Por que vale a pena? O equipamento pode reduzir a exposição ao conectar um celular a uma porta USB pública de carregamento. Um artigo científico publicado na revista Sustainability, em 2022, analisou ameaças relacionadas ao chamado juice jacking e possíveis medidas de prevenção.
Aplicações práticas: viagens, eventos, aeroportos e estações públicas de carregamento, especialmente quando não há uma tomada convencional disponível.
Limitações importantes: o bloqueador não impede todos os tipos de risco elétrico, não protege contra cabos ou adaptadores adulterados em qualquer cenário e não substitui um carregador confiável. Verifique também se ele é compatível com USB-C e com as necessidades de alimentação do dispositivo.
Mini computador para laboratório de rede.
Preço estimado: R$ 250–600, sem acessórios.
Um Raspberry Pi ou computador de placa única semelhante pode funcionar como uma plataforma compacta para monitoramento, coleta de registros, serviços de diagnóstico e experimentos de segurança.
Por que vale a pena? Um estudo publicado em 2025 na revista Engineering Science and Technology, an International Journal, apresentou um dispositivo compacto de captura de tráfego baseado em Raspberry Pi 4. A pesquisa descreve uma solução de baixo custo para monitoramento de rede e relata resultados de captura comparáveis aos do equipamento de referência utilizado no experimento.
Aplicações práticas: executar serviços de monitoramento, testar regras de firewall, montar um pequeno servidor de logs, experimentar ferramentas de análise de tráfego e aprender a segmentar redes.
Como aproveitar melhor: instale um sistema atualizado, utilize autenticação por chaves SSH, restrinja as portas expostas e mantenha o dispositivo isolado da rede de produção durante os testes.
Atenção ao orçamento: fonte, gabinete, armazenamento e adaptadores podem aumentar o custo final. Um computador usado ou uma máquina virtual também podem atender a muitas dessas necessidades.
SSD externo ou pendrive dedicado para análise forense.
Preço estimado: R$ 40–250.
Um dispositivo de armazenamento dedicado permite manter ferramentas de diagnóstico, imagens de sistemas Linux inicializáveis, documentação técnica e evidências de laboratório separados dos arquivos pessoais.
Por que vale a pena? Pesquisas sobre ataques via USB demonstram que periféricos aparentemente comuns podem ser utilizados para executar ações maliciosas. Um estudo forense publicado em 2021 investigou vestígios deixados por plataformas de ataque USB na memória do Windows e mostrou a relevância dos artefatos do sistema para investigações.
Aplicações práticas: iniciar ambientes Linux de análise, armazenar capturas de rede, transportar utilitários confiáveis, preservar imagens forenses e organizar relatórios de auditoria.
Boas práticas: utilize imagens obtidas de fontes oficiais, verifique hashes, mantenha cópias de segurança e criptografe os dados sensíveis. Para evidências, prefira procedimentos que preservem a integridade dos arquivos e use bloqueador de escrita apropriado quando necessário.
Atenção: um pendrive comum não é automaticamente seguro. Não conecte mídias desconhecidas à máquina principal e não execute arquivos suspeitos fora de um ambiente isolado.
Gráfico de investimento: quanto custa montar o kit?
Os valores abaixo são estimativas de planejamento em reais, não cotações verificadas de lojas. O preço varia conforme o fabricante, a disponibilidade no Brasil, a compatibilidade e os acessórios incluídos.
O mini computador representa o maior investimento potencial, enquanto o bloqueador de dados USB é o item mais barato. Entretanto, preço não deve ser o único critério: a utilidade de cada equipamento depende da atividade profissional e do ambiente em que será utilizado.
Para quem trabalha com Linux, servidores e programação, uma vantagem adicional é poder integrar esses equipamentos a ferramentas como Wireshark, Wi-Fi Analyzer compatível com Linux, utilitários de diagnóstico de rede e sistemas de análise forense. A disponibilidade de cada função depende do hardware e da configuração do sistema operacional.
Três cuidados que nenhum gadget substitui.
Autorização para realizar testes. Auditorias de rede, captura de tráfego e testes de segurança devem ocorrer em equipamentos próprios ou em ambientes para os quais exista autorização explícita.
Isolamento do laboratório. Utilize redes de teste separadas da infraestrutura de produção. Máquinas virtuais, snapshots e ambientes descartáveis ajudam a reduzir o impacto de experimentos mal configurados.
Atualizações e controle de acesso. Mantenha sistemas, firmware e ferramentas atualizados. Use autenticação multifator, senhas exclusivas, criptografia e backups testados. Hardware adicional não corrige, por si só, falhas de configuração ou práticas inadequadas.
Os cinco gadgets apresentados demonstram que é possível começar a desenvolver competências em cibersegurança sem adquirir equipamentos corporativos de alto custo. Uma chave FIDO2 fortalece a autenticação; um adaptador Wi-Fi adequado amplia a capacidade de análise; um bloqueador USB reduz determinados riscos de conexão; um mini computador oferece uma plataforma de laboratório; e um dispositivo de armazenamento dedicado ajuda a organizar ferramentas e evidências.
A melhor estratégia é comprar de acordo com a necessidade real, verificar a compatibilidade técnica e investir primeiro nas medidas que reduzem os riscos mais relevantes. Um kit acessível, utilizado com método e responsabilidade, pode ser muito mais útil do que uma coleção de equipamentos caros sem um objetivo definido.